Hoy las empresas enfrentan una amenaza cada vez mayor de ciberataques. Estas amenazas ya no se limitan a simples correos de phishing o ataques de fuerza bruta: ahora los atacantes usan técnicas avanzadas como la ingeniería social, la explotación de vulnerabilidades de día cero e incluso modelos de lenguaje de gran tamaño (LLM) para crear intentos de phishing muy convincentes y personalizados. Estas herramientas sofisticadas imitan tan bien el comportamiento y el lenguaje humanos que incluso los empleados más precavidos pueden caer, lo que aumenta las probabilidades de una brecha exitosa.
Imagine que un empleado de una gran empresa recibe un correo aparentemente legítimo de su departamento de TI. El correo incluye un enlace a una página de inicio de sesión con aspecto familiar y le pide verificar sus credenciales por una actualización del sistema. Convencido de que es una solicitud de rutina, el empleado escribe su usuario y contraseña. Sin saberlo, con ese simple gesto acaba de dar a un ciberdelincuente acceso a los datos sensibles de la empresa.
Aunque muchas empresas se centran en proteger sus sistemas internos para evitar este tipo de ataques, es igual de importante proteger las herramientas de terceros que forman parte esencial de la operación. Como las empresas dependen cada vez más de estas herramientas en el día a día, suelen tener acceso a datos sensibles y funciones críticas del negocio, lo que las convierte en blancos atractivos para los ciberdelincuentes. La autenticación de dos factores (2FA) y el inicio de sesión único (SSO) son esenciales para protegerlas. La 2FA añade una capa extra de seguridad al exigir una segunda forma de verificación además de la contraseña, mientras que el SSO simplifica el inicio de sesión y refuerza la seguridad al centralizar la autenticación.
En este artículo veremos la importancia de la 2FA y el SSO, por qué las empresas deberían implementarlos ya y cómo estas medidas pueden proteger la reputación de su marca.

La autenticación de dos factores (2FA) es un proceso de seguridad que exige a los usuarios dos factores de autenticación distintos para verificar su identidad. Normalmente se trata de algo que el usuario sabe (una contraseña) y algo que tiene (un dispositivo móvil, una cuenta de correo protegida o un token físico).
Una ventaja clave de la 2FA es que neutraliza las contraseñas comprometidas. Aunque una contraseña sea hackeada, adivinada u obtenida por phishing, por sí sola no basta para acceder sin el segundo factor de autenticación. Esta capa adicional refuerza mucho la seguridad.
Piense en el caso de una gran empresa de salud que sufrió una brecha importante por no tener MFA en un servidor crítico. La brecha expuso información sensible de salud de millones de personas. Con la 2FA, se habría podido evitar el acceso no autorizado y la fuga de datos que vino después.
Al iniciar sesión en una aplicación, el usuario ingresa primero su nombre de usuario y contraseña. Una vez validados, se requiere una segunda forma de autenticación, como un código enviado a su dispositivo móvil, una huella digital o el reconocimiento facial.
Este segundo paso reduce mucho el riesgo de accesos no autorizados: aunque alguien obtenga su contraseña, no podrá entrar a su cuenta sin la verificación adicional. Al exigir este paso en todo el software que usan, las empresas mejoran notablemente su nivel de seguridad, protegen los datos sensibles y reducen el riesgo de brechas. Para saber más sobre por qué la 2FA es clave, consulte la guía de la Universidad de Boston sobre por qué usar la 2FA.
El inicio de sesión único (SSO) es un proceso de autenticación que permite a los usuarios acceder a varias aplicaciones con un solo conjunto de credenciales. Una vez que el usuario inicia sesión en una aplicación, puede acceder sin interrupciones a otras aplicaciones integradas sin volver a iniciar sesión. Solo tiene que recordar un conjunto de credenciales, lo que facilita la gestión de contraseñas y reduce el cansancio que lleva a usar contraseñas débiles o repetidas.
El SSO también centraliza la autenticación, lo que permite a los departamentos de TI aplicar políticas de contraseñas sólidas y gestionar el acceso de los usuarios a distintas aplicaciones desde un único punto de control. Esto simplifica la incorporación y la salida de empleados y garantiza que cada uno tenga el nivel de acceso adecuado a las herramientas que necesita.
El SSO usa el protocolo Security Assertion Markup Language (SAML) para intercambiar de forma segura datos de autenticación y autorización entre un proveedor de identidad (IdP) y los proveedores de servicios. El usuario inicia sesión primero a través del proveedor de identidad, como Okta u OneLogin, que confirma su identidad y genera un token de autenticación. Ese token seguro le da acceso a las aplicaciones aprobadas de sus servicios integrados.
Con el SSO, las empresas ofrecen a sus usuarios un inicio de sesión más cómodo y seguro. Esto no solo mejora la productividad, sino que también refuerza la seguridad al reducir la cantidad de contraseñas que hay que gestionar y supervisar. Además, el SSO reduce mucho los costos de soporte de TI asociados al restablecimiento y la gestión de contraseñas. Para ver una guía detallada sobre cómo configurar el SSO, consulte la guía de autoservicio de SSO de Emplifi.
Los ciberataques apuntan cada vez más a las debilidades de la MFA. Los ataques basados en notificaciones push, en los que se bombardea al usuario con solicitudes de autenticación hasta que aprueba una por error, son cada vez más frecuentes. Además, el aumento de los ataques de phishing sofisticados y del credential stuffing deja clara la urgencia de contar con mecanismos de autenticación sólidos. Según una investigación de Cisco Talos, en el 25% de los casos atendidos los usuarios aceptaron notificaciones push de MFA fraudulentas, y el 21% de los incidentes se debieron a una mala implementación de la MFA.
El costo de una brecha de datos puede ser enorme, no solo en lo financiero, sino también en pérdida de confianza de los clientes y daño a la reputación de la marca. Los clientes esperan que sus datos estén protegidos, y cualquier falla en este aspecto puede provocar una pérdida importante de confianza y lealtad.
Las herramientas de terceros pueden ser un punto débil si no están bien protegidas. Implementar la 2FA y el SSO en estas herramientas garantiza que solo los usuarios autorizados accedan a información o sistemas sensibles, lo que reduce mucho el riesgo de brechas de datos. En Emplifi, exigimos a todos los usuarios activar la 2FA o el SSO para acceder a nuestra plataforma. Con las soluciones de Emplifi, puede estar seguro de que los datos de su empresa y de sus clientes están protegidos con los estándares de seguridad más recientes.
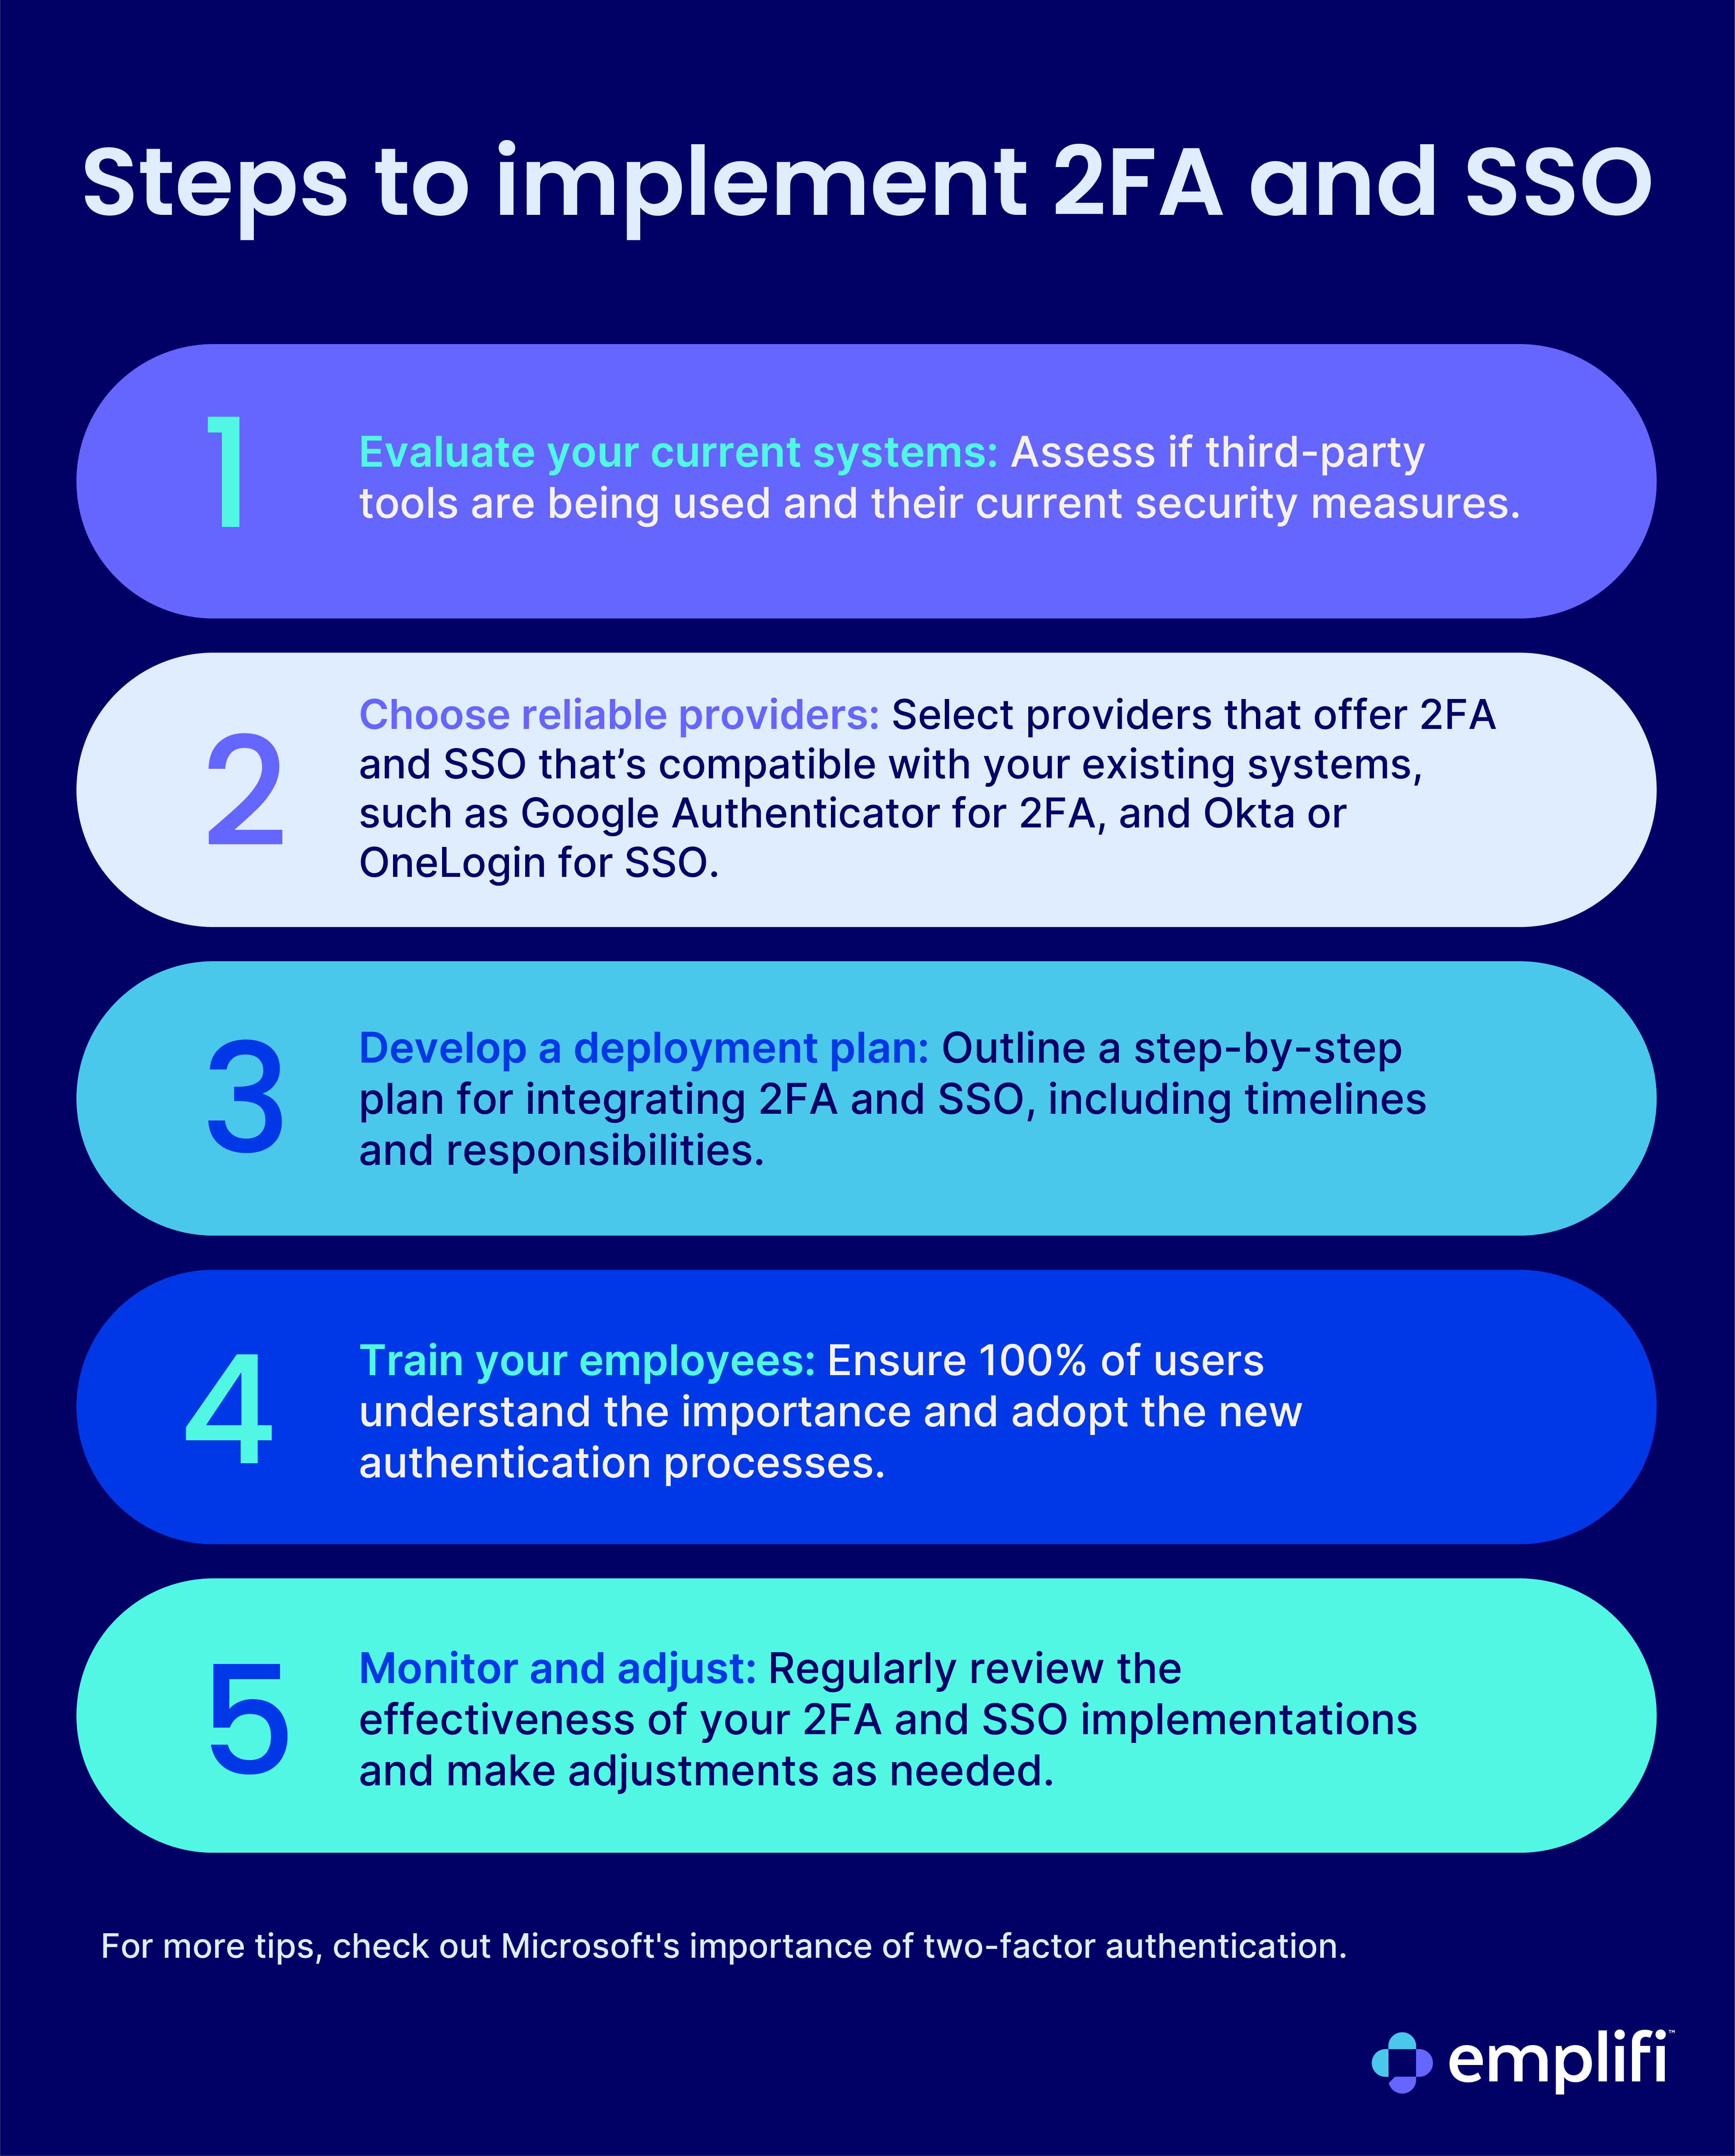
Para más consejos, consulte la página de Microsoft sobre la importancia de la autenticación de dos factores.
Implementar la 2FA y el SSO es fundamental para proteger tanto los sistemas internos como las herramientas de terceros. Estas medidas protegen los datos sensibles, mantienen la confianza de los clientes y resguardan la reputación de su marca.
Para saber más sobre cómo Emplifi ayuda a mantener su empresa segura, comuníquese con nuestro equipo de soporte o visite nuestra página de demo para agendar una reunión con un miembro de nuestro equipo.
Descubre cómo Emplifi mejora la eficiencia, incrementa tus ingresos y escala la gestión de tus redes sociales, sin importar si tienes un equipo pequeño o una operación compleja.
¿Qué puedes esperar?
Estamos reconocidos como líderes del mercado en innovación, soporte al cliente y facilidad de uso por estas organizaciones.