Les entreprises font aujourd’hui face à une menace croissante de cyberattaques. Ces menaces ne se limitent plus à de simples e-mails de phishing ou à des attaques par force brute : les attaquants utilisent désormais des techniques avancées comme l’ingénierie sociale, l’exploitation de vulnérabilités zero-day, voire des grands modèles de langage (LLM) pour concevoir des tentatives de phishing très convaincantes et personnalisées. Ces outils sophistiqués imitent si bien le comportement et le langage humains que même les collaborateurs les plus prudents peuvent se faire piéger, ce qui augmente les risques de violation.
Imaginez qu’un collaborateur d’une grande entreprise reçoive un e-mail apparemment légitime de son service informatique. L’e-mail contient un lien vers une page de connexion familière et lui demande de vérifier ses identifiants en raison d’une mise à jour du système. Pensant qu’il s’agit d’une demande de routine, le collaborateur saisit son nom d’utilisateur et son mot de passe. Sans le savoir, il vient de donner à un cybercriminel l’accès aux données sensibles de l’entreprise.
Si de nombreuses entreprises se concentrent sur la sécurisation de leurs systèmes internes pour prévenir ce type d’attaque, il est tout aussi important de protéger les outils tiers indispensables à leurs activités. Comme les entreprises dépendent de plus en plus de ces outils au quotidien, ceux-ci ont souvent accès à des données sensibles et à des fonctions critiques, ce qui en fait des cibles de choix pour les cybercriminels. L’authentification à deux facteurs (2FA) et l’authentification unique (SSO) sont essentielles pour protéger ces outils. La 2FA ajoute une couche de sécurité en exigeant une seconde forme de vérification en plus du mot de passe, tandis que le SSO simplifie la connexion et renforce la sécurité en centralisant l’authentification.
Cet article explique l’importance de la 2FA et du SSO, pourquoi les entreprises doivent les mettre en place dès maintenant et comment ces mesures peuvent protéger la réputation de votre marque.
Comprendre la 2FA
Qu’est-ce que la 2FA ?
L’authentification à deux facteurs (2FA) est un processus de sécurité qui oblige les utilisateurs à fournir deux facteurs d’authentification différents pour prouver leur identité. Il s’agit généralement de quelque chose que l’utilisateur connaît (un mot de passe) et de quelque chose qu’il possède (un appareil mobile, un compte e-mail sécurisé ou une clé matérielle).
Un avantage clé de la 2FA est qu’elle neutralise les mots de passe compromis. Même si un mot de passe est piraté, deviné ou obtenu par phishing, il ne suffit pas à lui seul pour accéder au compte sans le second facteur d’authentification. Cette couche supplémentaire renforce considérablement la sécurité.
Prenons le cas d’un grand groupe de santé victime d’une violation majeure faute de MFA sur un serveur critique. Les informations de santé sensibles de millions de personnes ont été exposées. Si la 2FA avait été mise en place, elle aurait pu empêcher l’accès non autorisé et la fuite de données qui a suivi.
Comment fonctionne la 2FA ?
Pour se connecter à une application, l’utilisateur saisit d’abord son nom d’utilisateur et son mot de passe. Une fois ces informations validées, une seconde forme d’authentification est requise : un code envoyé sur son appareil mobile, une empreinte digitale ou une reconnaissance faciale, par exemple.
Cette seconde étape réduit fortement le risque d’accès non autorisé : même si quelqu’un obtient votre mot de passe, il ne peut pas accéder à votre compte sans la vérification supplémentaire. En exigeant cette étape sur tous les logiciels utilisés, les entreprises renforcent nettement leur niveau de sécurité, protègent leurs données sensibles et réduisent le risque de violation. Pour en savoir plus sur l’importance de la 2FA, consultez le guide de l’université de Boston sur l’intérêt de la 2FA.
Comprendre le SSO
Qu’est-ce que le SSO ?
L’authentification unique (SSO) est un processus d’authentification qui permet aux utilisateurs d’accéder à plusieurs applications avec un seul jeu d’identifiants. Une fois connecté à une application, l’utilisateur peut accéder sans nouvelle connexion aux autres applications intégrées. Il n’a qu’un seul jeu d’identifiants à retenir, ce qui simplifie la gestion des mots de passe et limite la lassitude qui pousse à choisir des mots de passe faibles ou réutilisés.
Le SSO centralise aussi l’authentification, ce qui permet aux services informatiques d’imposer des règles de mot de passe strictes et de gérer l’accès aux différentes applications depuis un point de contrôle unique. Cela simplifie l’arrivée et le départ des collaborateurs et garantit que chacun dispose du bon niveau d’accès aux outils dont il a besoin.
Comment fonctionne le SSO ?
Le SSO s’appuie sur le protocole SAML (Security Assertion Markup Language) pour échanger de manière sécurisée des données d’authentification et d’autorisation entre un fournisseur d’identité (IdP) et des fournisseurs de services. L’utilisateur se connecte d’abord via le fournisseur d’identité, comme Okta ou OneLogin, qui confirme son identité et génère un jeton d’authentification. Ce jeton sécurisé lui donne ensuite accès aux applications approuvées parmi vos services intégrés.
Avec le SSO, les entreprises offrent à leurs utilisateurs une expérience de connexion plus pratique et plus sûre. Cela améliore la productivité et renforce la sécurité en réduisant le nombre de mots de passe à gérer et à surveiller. Le SSO réduit aussi fortement les coûts de support informatique liés à la réinitialisation et à la gestion des mots de passe. Pour un guide détaillé sur la configuration du SSO, consultez le guide en libre-service SSO d’Emplifi.
Pourquoi vos outils tiers ont besoin de la 2FA ou du SSO
Les cyberattaques ciblent de plus en plus les faiblesses de la MFA. Les attaques par notifications push, qui bombardent les utilisateurs de demandes d’authentification jusqu’à ce qu’ils en approuvent une par erreur, se multiplient. La hausse des attaques de phishing sophistiquées et du credential stuffing souligne aussi le besoin urgent de mécanismes d’authentification robustes. Selon une étude de Cisco Talos, 25 % des interventions concernaient des utilisateurs ayant accepté des notifications push MFA frauduleuses, et 21 % des incidents étaient dus à une mauvaise mise en œuvre de la MFA.
Le coût d’une violation de données peut être astronomique, pas seulement sur le plan financier, mais aussi en perte de confiance des clients et en atteinte à la réputation de la marque. Les clients attendent que leurs données soient protégées, et la moindre défaillance peut entraîner une perte importante de confiance et de fidélité.
Mal protégés, les outils tiers peuvent devenir un point faible de votre sécurité. Mettre en place la 2FA et le SSO sur ces outils garantit que seuls les utilisateurs autorisés accèdent aux informations ou systèmes sensibles, ce qui réduit fortement le risque de violation de données. Chez Emplifi, tous les utilisateurs doivent activer la 2FA ou le SSO pour accéder à notre plateforme. Avec les solutions d’Emplifi, vous avez l’assurance que les données de votre entreprise et de vos clients sont protégées par les normes de sécurité les plus récentes.
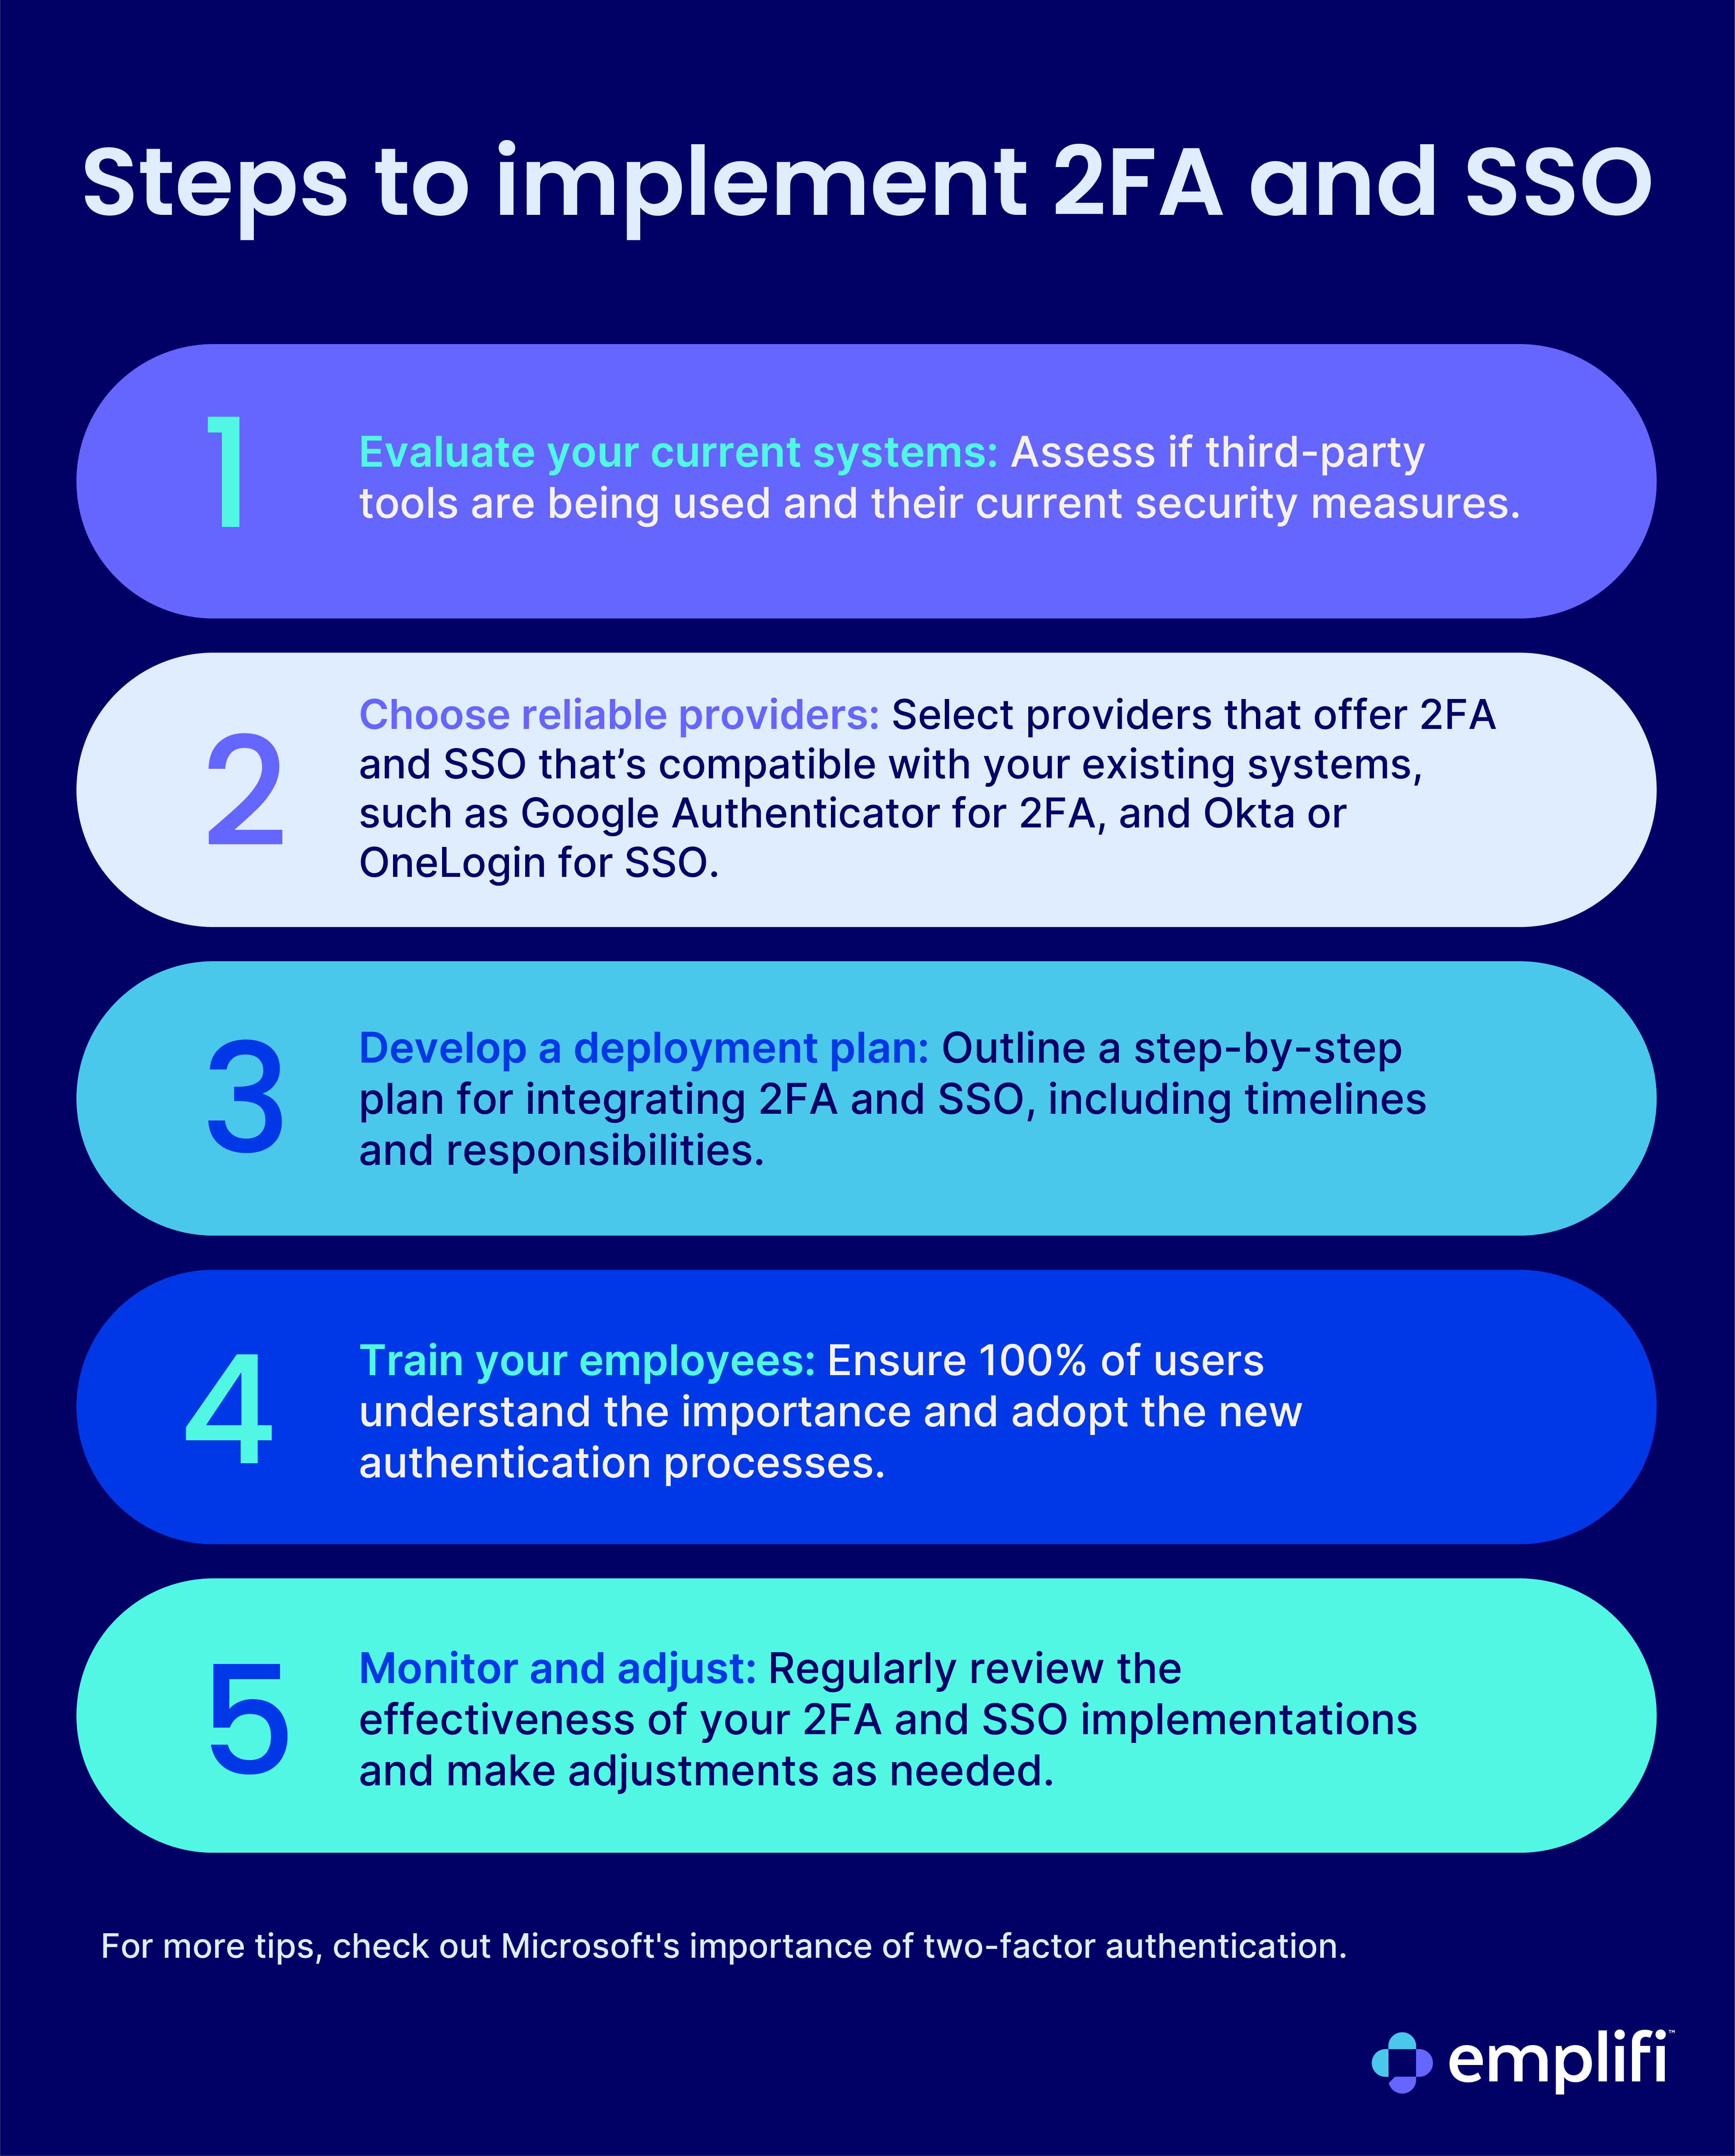
Étapes pour mettre en place la 2FA et le SSO
- Évaluez vos systèmes actuels : identifiez les outils tiers utilisés et leurs mesures de sécurité actuelles.
- Choisissez des fournisseurs fiables : sélectionnez des fournisseurs de 2FA et de SSO compatibles avec vos systèmes existants, comme Google Authenticator pour la 2FA, et Okta ou OneLogin pour le SSO.
- Élaborez un plan de déploiement : définissez étape par étape l’intégration de la 2FA et du SSO, avec un calendrier et des responsabilités.
- Formez vos collaborateurs : assurez-vous que 100 % des utilisateurs comprennent l’enjeu et adoptent les nouveaux processus d’authentification.
- Surveillez et ajustez : évaluez régulièrement l’efficacité de votre 2FA et de votre SSO et ajustez si nécessaire.
Pour plus de conseils, consultez la page de Microsoft sur l’importance de l’authentification à deux facteurs.
Conclusion
Mettre en place la 2FA et le SSO est essentiel pour sécuriser à la fois vos systèmes internes et vos outils tiers. Ces mesures protègent les données sensibles, préservent la confiance des clients et protègent la réputation de votre marque.
Pour en savoir plus sur la façon dont Emplifi aide à sécuriser votre entreprise, contactez notre équipe support ou rendez-vous sur notre page démo pour planifier un échange avec un membre de notre équipe.