Hoje, as empresas enfrentam uma ameaça cada vez maior de ataques cibernéticos. Essas ameaças não se limitam mais a simples e-mails de phishing ou ataques de força bruta: os invasores agora usam técnicas avançadas como engenharia social, exploração de vulnerabilidades zero-day e até grandes modelos de linguagem (LLMs) para criar tentativas de phishing extremamente convincentes e personalizadas. Essas ferramentas sofisticadas imitam tão bem o comportamento e a linguagem humanos que até os funcionários mais cautelosos podem ser enganados, aumentando as chances de uma violação bem-sucedida.
Imagine que um funcionário de uma grande empresa recebe um e-mail aparentemente legítimo do departamento de TI. O e-mail traz um link para uma página de login com aparência familiar e pede que ele confirme suas credenciais por causa de uma atualização do sistema. Achando que é uma solicitação de rotina, o funcionário digita seu nome de usuário e senha. Sem saber, com esse simples gesto, ele acaba de dar a um cibercriminoso acesso aos dados sensíveis da empresa.
Embora muitas empresas se concentrem em proteger seus sistemas internos para evitar esse tipo de ataque, é igualmente importante proteger as ferramentas de terceiros que fazem parte essencial das operações. Como a dependência dessas ferramentas no dia a dia só aumenta, elas costumam ter acesso a dados sensíveis e a funções críticas do negócio, o que as torna alvos atraentes para cibercriminosos. A autenticação de dois fatores (2FA) e o login único (SSO) são essenciais para proteger essas ferramentas. A 2FA adiciona uma camada extra de segurança ao exigir uma segunda forma de verificação além da senha, enquanto o SSO simplifica o login e reforça a segurança ao centralizar a autenticação.
Este artigo mostra a importância da 2FA e do SSO, por que as empresas devem implementá-los agora e como essas medidas podem proteger a reputação da sua marca.

A autenticação de dois fatores (2FA) é um processo de segurança que exige que os usuários forneçam dois fatores de autenticação diferentes para confirmar a identidade. Normalmente, isso envolve algo que o usuário sabe (uma senha) e algo que ele tem (um dispositivo móvel, uma conta de e-mail protegida ou um token físico).
Um benefício importante da 2FA é neutralizar senhas comprometidas. Mesmo que uma senha seja hackeada, adivinhada ou roubada por phishing, ela sozinha não basta para obter acesso sem o segundo fator de autenticação. Essa camada extra aumenta muito a segurança.
Pense no caso de uma grande empresa de saúde que sofreu uma violação grave por não ter MFA em um servidor crítico. A violação expôs informações de saúde sensíveis de milhões de pessoas. Se a 2FA estivesse implementada, poderia ter evitado o acesso não autorizado e o consequente vazamento de dados.
Ao fazer login em um aplicativo, o usuário primeiro informa seu nome de usuário e senha. Depois que essas informações são validadas, é necessária uma segunda forma de autenticação, como um código enviado ao dispositivo móvel, a leitura da impressão digital ou o reconhecimento facial.
Essa segunda etapa reduz muito o risco de acesso não autorizado: mesmo que alguém consiga a sua senha, não terá acesso à sua conta sem a verificação adicional. Ao exigir essa etapa em todos os softwares usados, as empresas melhoram muito sua postura de segurança, protegem dados sensíveis e reduzem o risco de violações. Para saber mais sobre por que a 2FA é tão importante, consulte o guia da Boston University sobre por que usar a 2FA.
O login único (SSO) é um processo de autenticação que permite aos usuários acessar vários aplicativos com um único conjunto de credenciais. Depois de fazer login em um aplicativo, o usuário acessa outros aplicativos integrados sem precisar entrar de novo. Ele só precisa lembrar um conjunto de credenciais, o que facilita a gestão de senhas e reduz o cansaço que leva a senhas fracas ou reutilizadas.
O SSO também centraliza a autenticação, permitindo que os departamentos de TI apliquem políticas de senha rigorosas e gerenciem o acesso dos usuários a diferentes aplicativos a partir de um único ponto de controle. Isso simplifica a entrada e a saída de funcionários e garante que cada um tenha o nível de acesso certo às ferramentas de que precisa.
O SSO usa o protocolo Security Assertion Markup Language (SAML) para trocar com segurança dados de autenticação e autorização entre um provedor de identidade (IdP) e os provedores de serviço. O usuário primeiro faz login pelo provedor de identidade, como Okta ou OneLogin, que confirma a identidade dele e gera um token de autenticação. Esse token seguro dá ao usuário acesso aos aplicativos aprovados nos seus serviços integrados.
Com o SSO, as empresas oferecem aos usuários uma experiência de login mais prática e segura. Isso melhora a produtividade e também reforça a segurança, já que reduz o número de senhas que precisam ser gerenciadas e monitoradas. O SSO também reduz muito os custos de suporte de TI com redefinição e gestão de senhas. Para um guia detalhado sobre como configurar o SSO, consulte o guia de autoatendimento de SSO da Emplifi.
Os ataques cibernéticos têm como alvo, cada vez mais, as fragilidades da MFA. Os ataques baseados em notificações push, em que os usuários são bombardeados com solicitações de autenticação até aprovarem uma por engano, estão cada vez mais comuns. Além disso, o aumento de ataques de phishing sofisticados e de credential stuffing reforça a necessidade urgente de mecanismos de autenticação robustos. Segundo uma pesquisa da Cisco Talos, em 25% dos atendimentos os usuários aceitaram notificações push de MFA fraudulentas, e 21% dos incidentes ocorreram por falhas na implementação da MFA.
O custo de uma violação de dados pode ser astronômico, não só em termos financeiros, mas também pela perda de confiança dos clientes e pelos danos à reputação da marca. Os clientes esperam que seus dados estejam seguros, e qualquer falha nessa área pode levar a uma perda significativa de confiança e lealdade.
Ferramentas de terceiros podem ser um ponto fraco na segurança se não estiverem bem protegidas. Implementar 2FA e SSO nessas ferramentas garante que apenas usuários autorizados acessem informações ou sistemas sensíveis, reduzindo muito o risco de violações de dados. Na Emplifi, exigimos que todos os usuários ativem 2FA ou SSO para acessar a nossa plataforma. Com as soluções da Emplifi, você pode ter certeza de que os dados da sua empresa e dos seus clientes estão protegidos pelos padrões de segurança mais recentes.
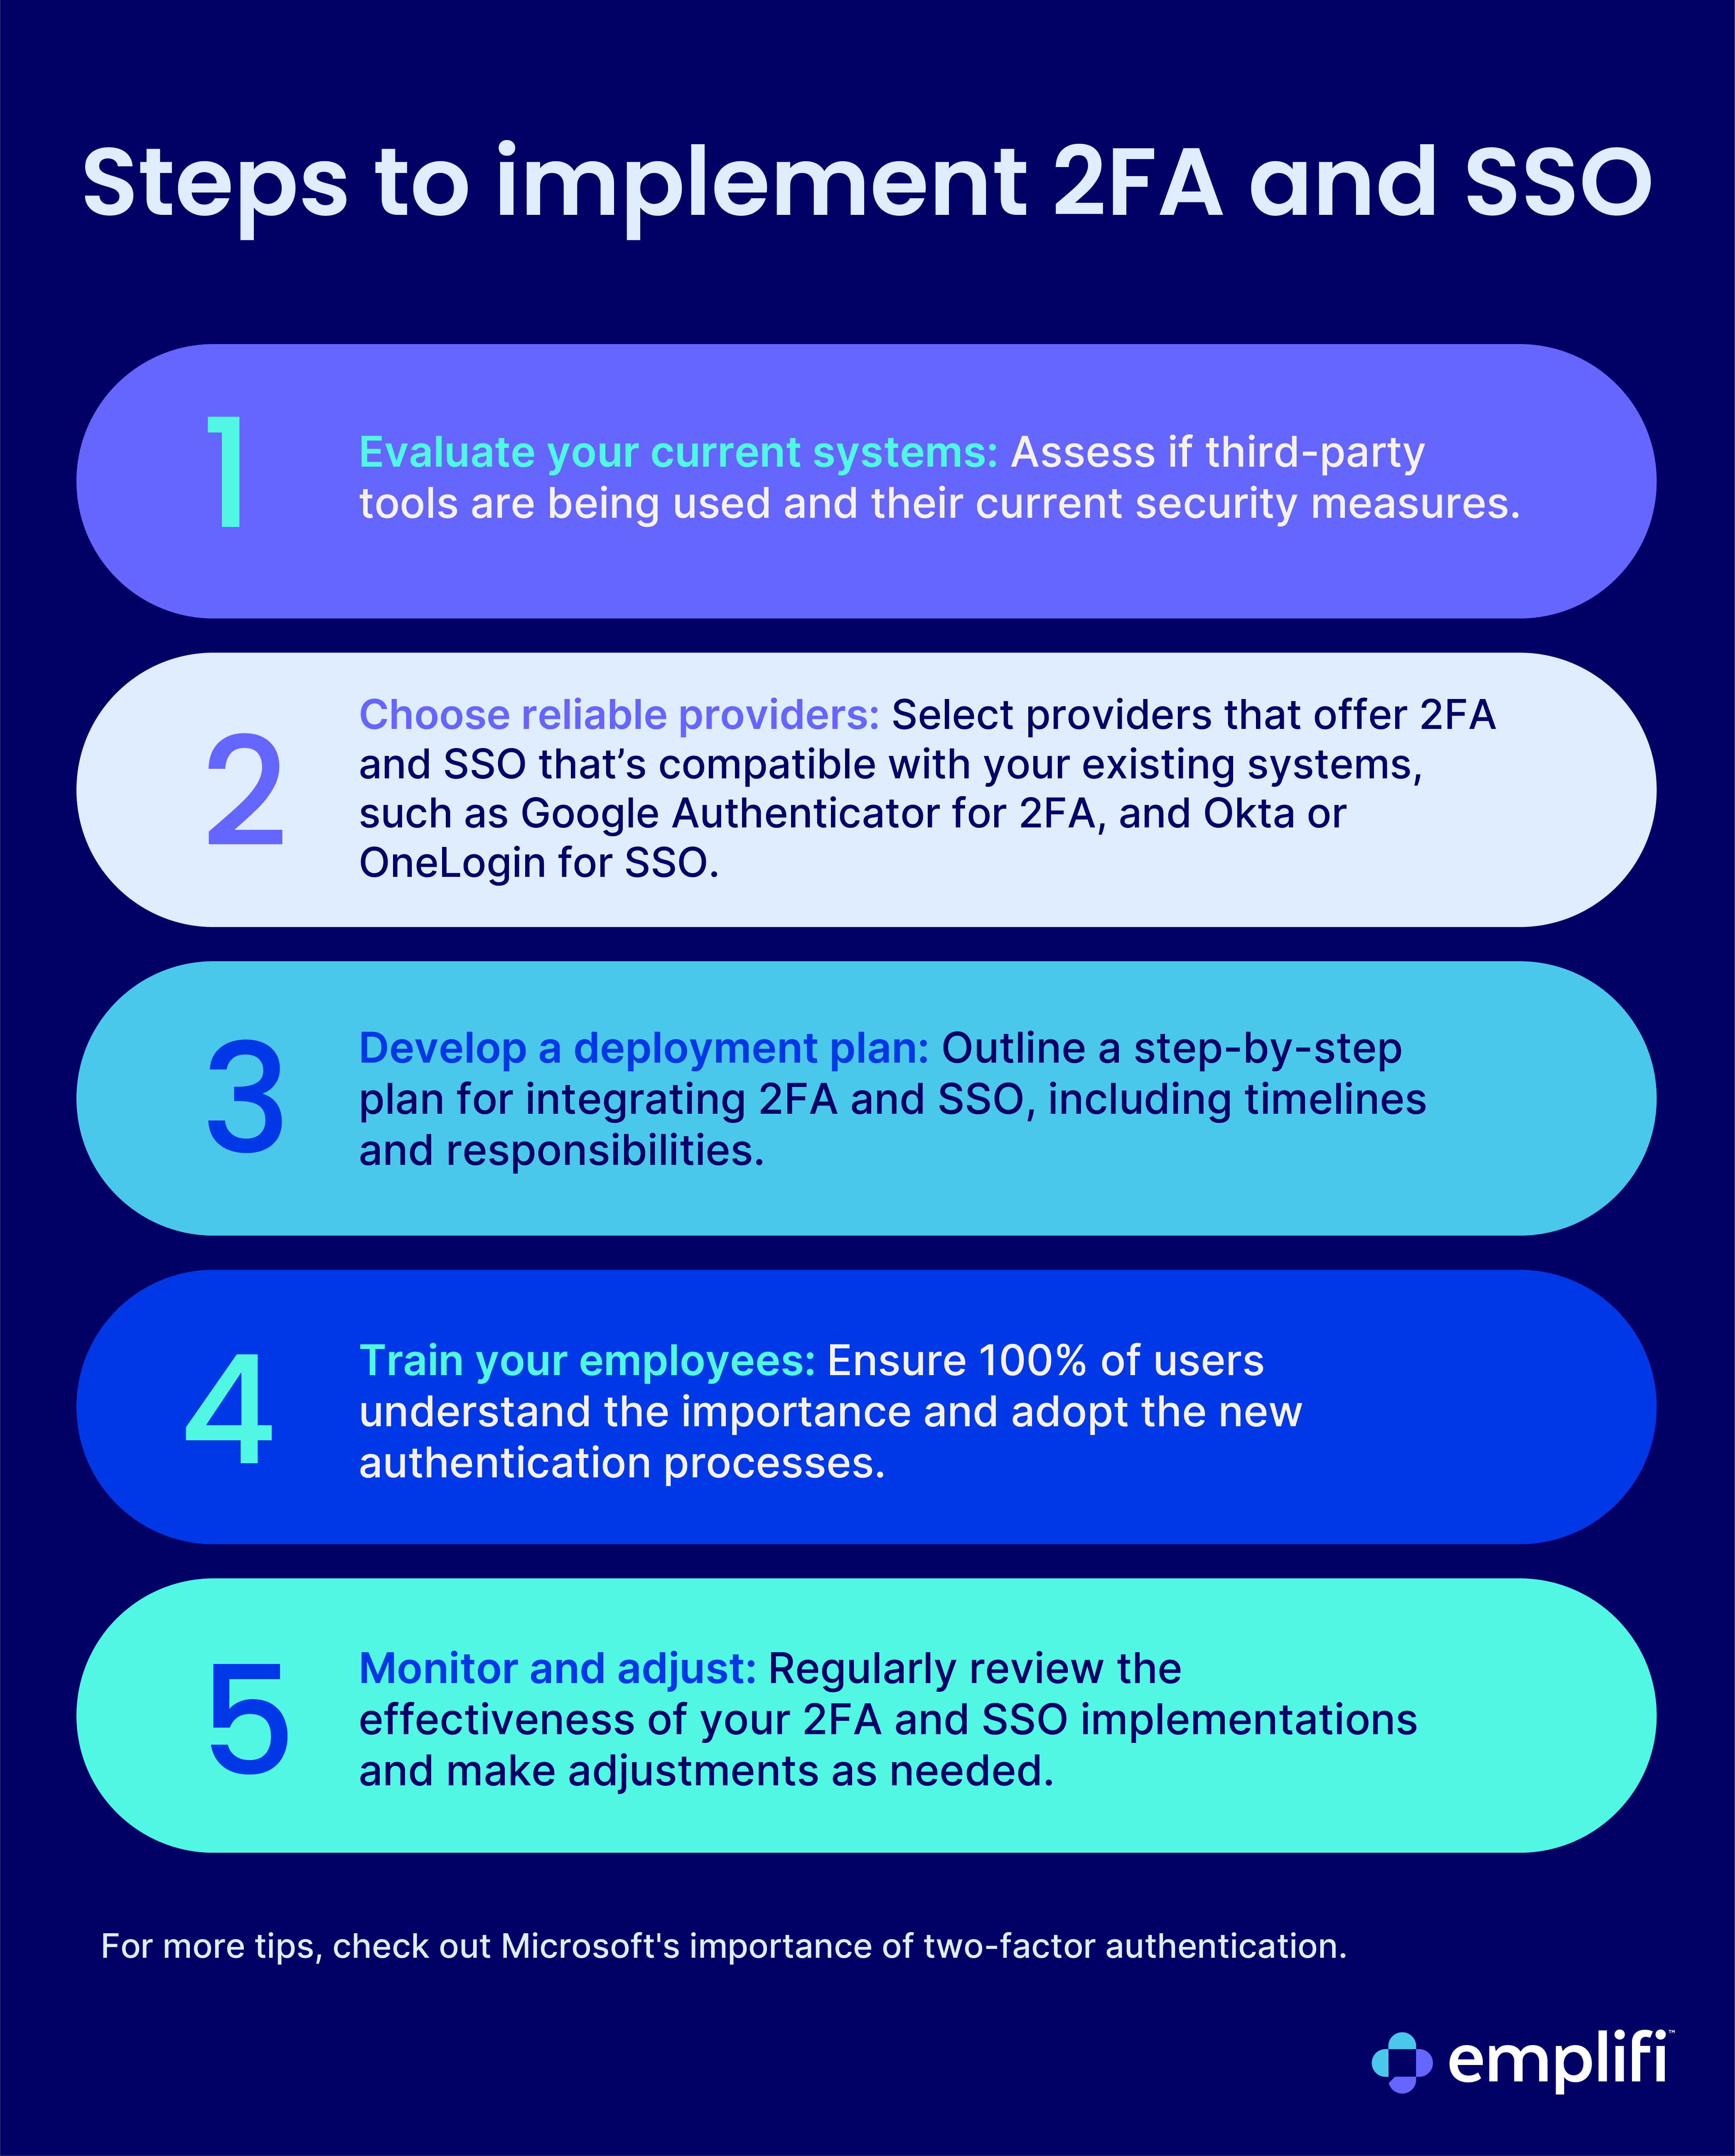
Para mais dicas, confira a página da Microsoft sobre a importância da autenticação de dois fatores.
Implementar 2FA e SSO é fundamental para proteger tanto os sistemas internos quanto as ferramentas de terceiros. Essas medidas protegem dados sensíveis, mantêm a confiança dos clientes e preservam a reputação da sua marca.
Para saber mais sobre como a Emplifi ajuda a manter a sua empresa segura, fale com a nossa equipe de suporte ou acesse a nossa página de demo para agendar um horário com um membro da nossa equipe.
Descubra como a Emplifi aumenta a eficiência, gera mais receita e escala a gestão de redes sociais, seja com uma equipe pequena ou uma operação complexa.