EMPLIFI FUEL AI

Sagen, was gebraucht wird. Fuel AI erledigt es. Nichts passiert ohne Freigabe.

So spart unsere agentische KI-Ebene Stunden

Sagen, was gebraucht wird. Fuel AI erledigt es. Nichts passiert ohne Freigabe. So spart unsere agentische KI-Ebene Stunden

Blog
15 min read
Juli 03, 2024

Warum 2FA und SSO für die Sicherheitsstrategie einer Marke unverzichtbar sind

Unternehmen sind heute einer ständig wachsenden Bedrohung durch Cyberangriffe ausgesetzt. Diese beschränken sich längst nicht mehr auf einfache Phishing-E-Mails oder Brute-Force-Angriffe: Angreifer nutzen inzwischen fortschrittliche Methoden wie Social Engineering, die Ausnutzung von Zero-Day-Schwachstellen und sogar Large Language Models (LLMs), um äußerst überzeugende und personalisierte Phishing-Versuche zu erstellen. Diese ausgefeilten Tools imitieren menschliches Verhalten und menschliche Sprache so gut, dass selbst die vorsichtigsten Mitarbeitenden getäuscht werden können, was die Wahrscheinlichkeit eines erfolgreichen Angriffs erhöht.

Ein Beispiel: Ein Mitarbeiter eines großen Konzerns erhält eine scheinbar legitime E-Mail seiner IT-Abteilung. Sie enthält einen Link zu einer vertraut wirkenden Anmeldeseite und fordert ihn auf, wegen eines System-Updates seine Zugangsdaten zu bestätigen. Der Mitarbeiter hält das für eine Routineanfrage und gibt Benutzernamen und Passwort ein. Ohne es zu ahnen, hat er damit einem Cyberkriminellen Zugriff auf die sensiblen Daten des Unternehmens verschafft.

Viele Unternehmen konzentrieren sich darauf, ihre internen Systeme abzusichern, um solche Angriffe zu verhindern. Genauso wichtig ist es aber, auch die Drittanbieter-Tools zu schützen, die fest in die Geschäftsabläufe eingebunden sind. Weil Unternehmen im Alltag immer stärker auf diese Tools angewiesen sind, haben sie oft Zugriff auf sensible Daten und kritische Geschäftsfunktionen und sind damit attraktive Ziele für Cyberkriminelle. Zwei-Faktor-Authentifizierung (2FA) und Single Sign-on (SSO) sind entscheidend, um diese Tools zu schützen. 2FA fügt eine zusätzliche Sicherheitsebene hinzu, indem neben dem Passwort eine zweite Verifizierung verlangt wird, während SSO die Anmeldung vereinfacht und die Sicherheit durch eine zentrale Authentifizierung stärkt.

Dieser Artikel zeigt, warum 2FA und SSO so wichtig sind, warum Unternehmen sie jetzt einführen sollten und wie diese Maßnahmen den Ruf der Marke schützen.

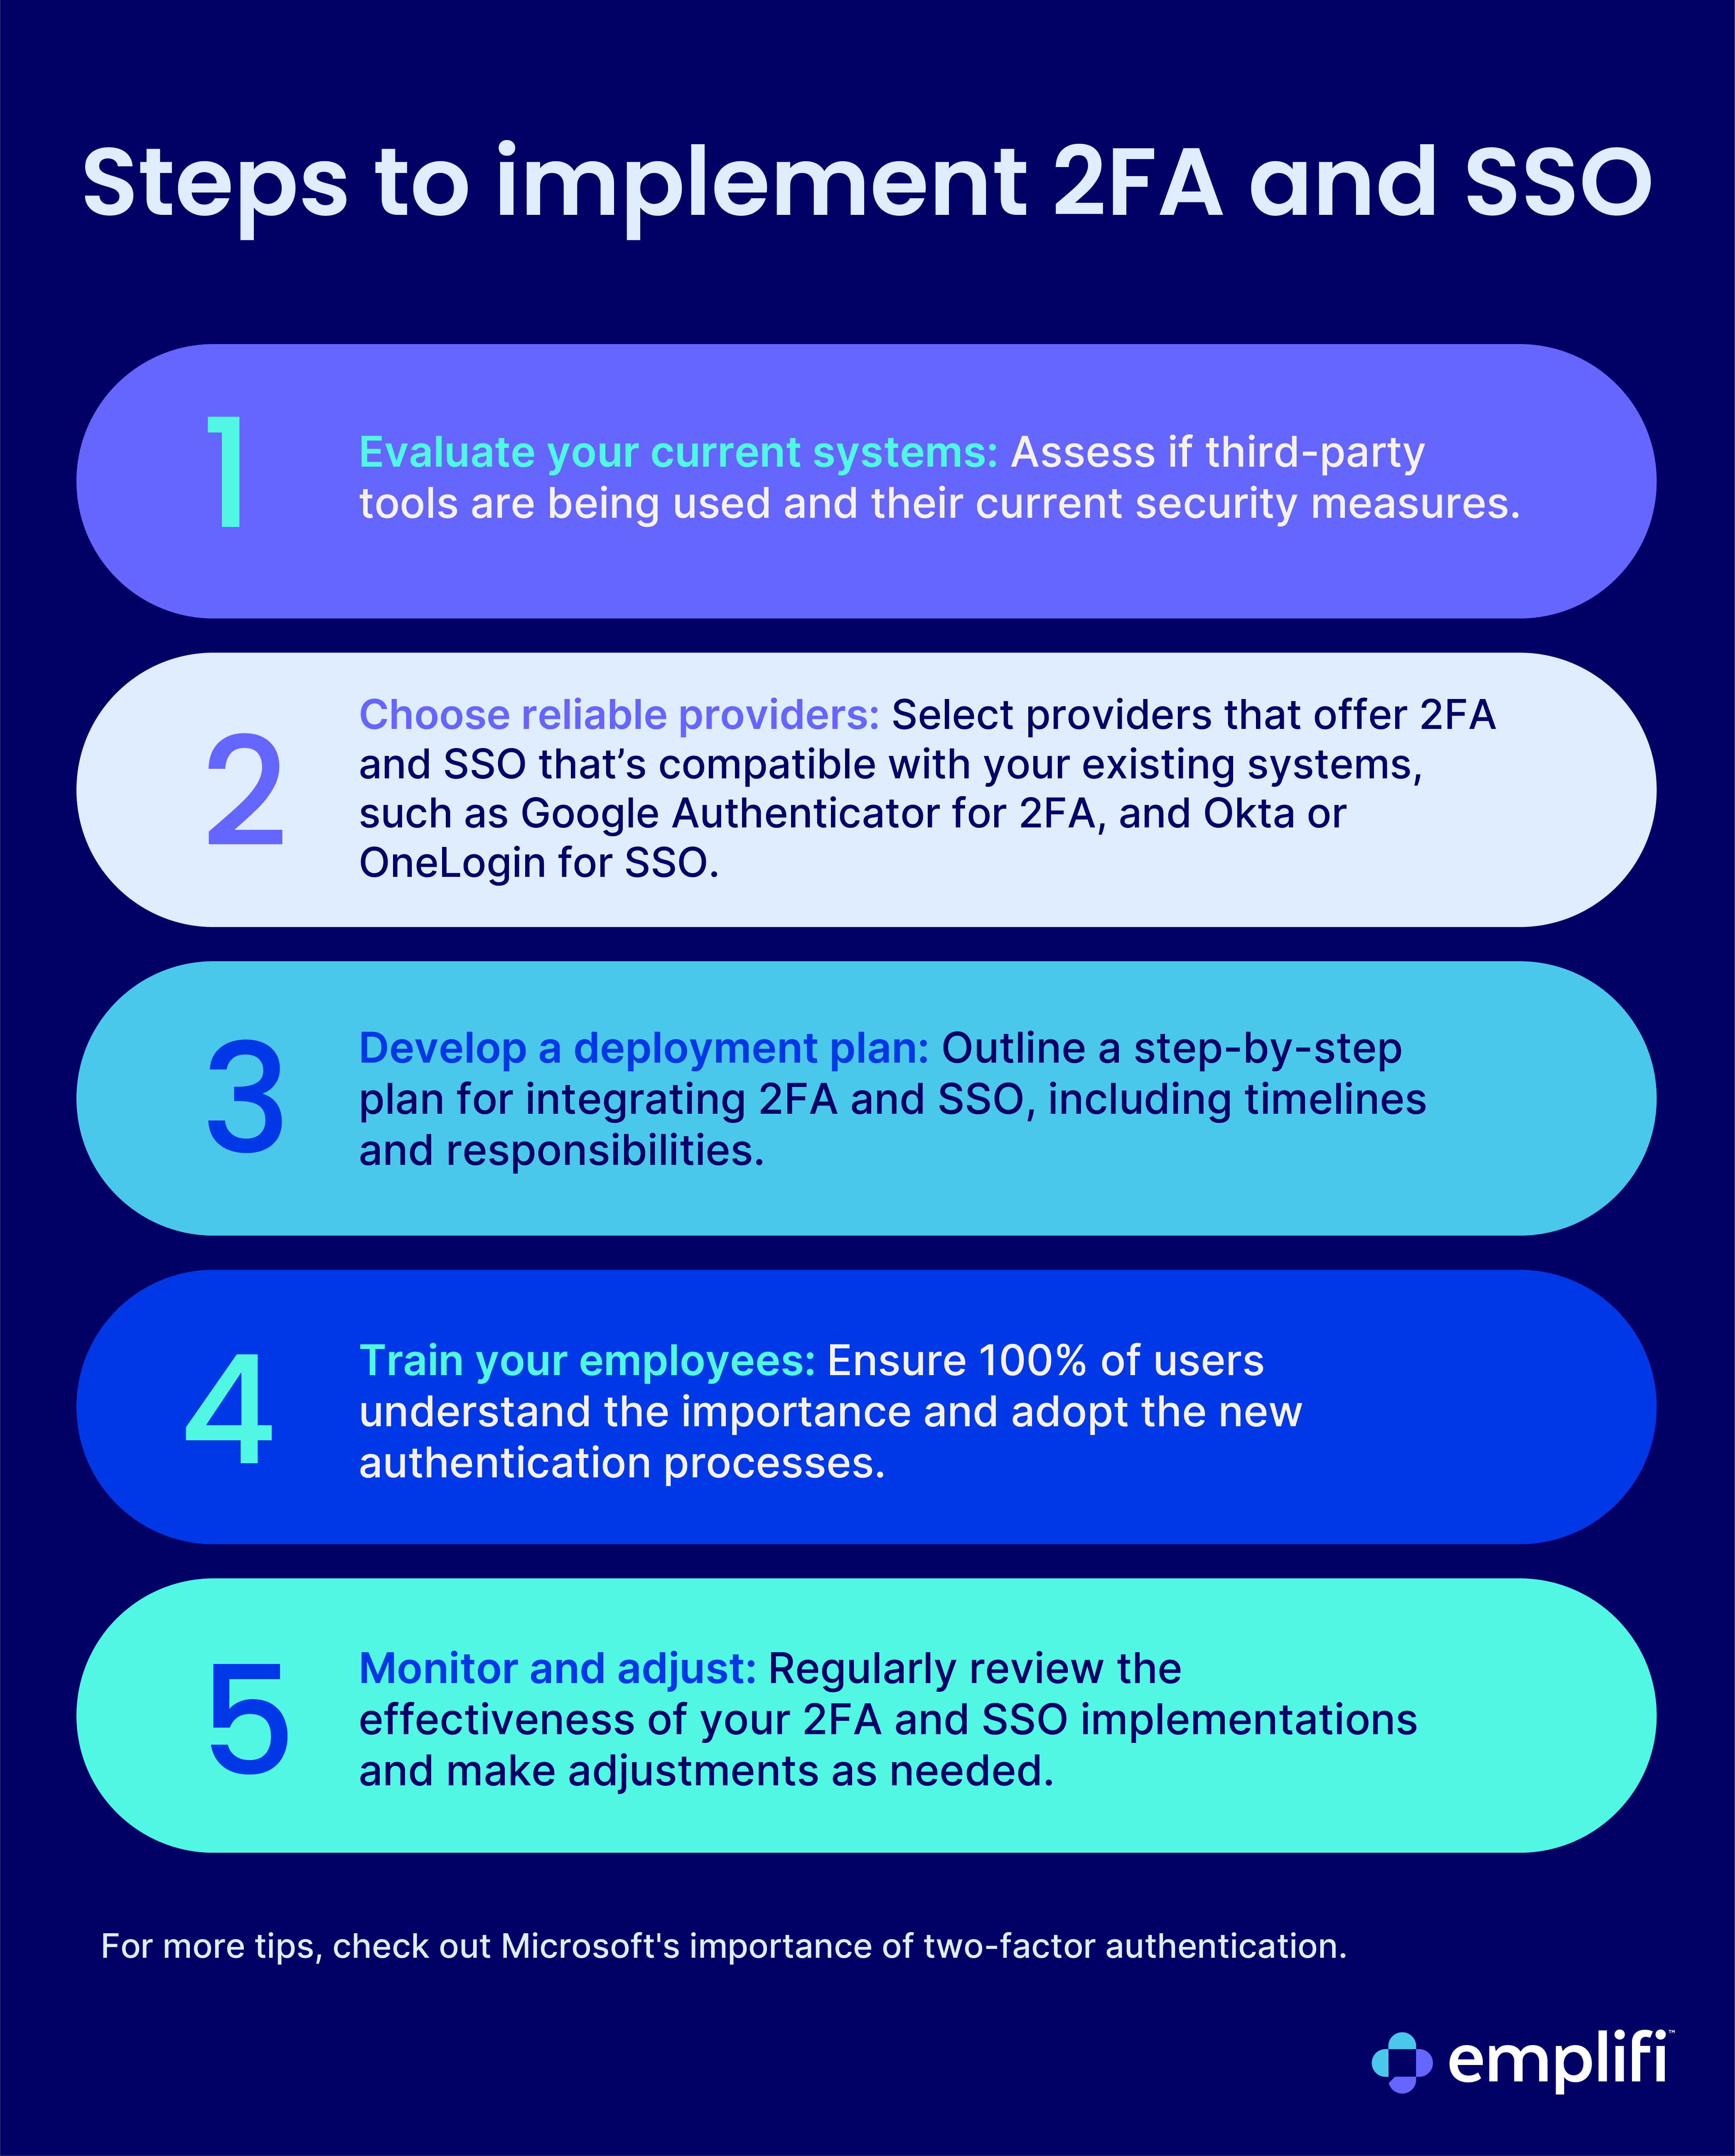
5 Schritte für sichere 2FA und SSO: Systeme prüfen, Anbieter wählen, Einführung planen, Mitarbeitende schulen, überwachen

2FA verstehen

Was ist 2FA?

Die Zwei-Faktor-Authentifizierung (2FA) ist ein Sicherheitsverfahren, bei dem Nutzer zwei verschiedene Authentifizierungsfaktoren angeben müssen, um ihre Identität nachzuweisen. In der Regel ist das etwas, das der Nutzer weiß (ein Passwort), und etwas, das er besitzt (ein Mobilgerät, ein gesichertes E-Mail-Konto oder ein Hardware-Token).

Ein zentraler Vorteil von 2FA: Kompromittierte Passwörter verlieren ihre Wirkung. Selbst wenn ein Passwort gehackt, erraten oder per Phishing abgegriffen wird, reicht es ohne den zweiten Faktor nicht für den Zugriff aus. Diese zusätzliche Ebene erhöht die Sicherheit erheblich.

Ein Beispiel ist ein großer Gesundheitskonzern, der einen schweren Datenvorfall erlitt, weil auf einem kritischen Server keine MFA eingerichtet war. Dabei wurden sensible Gesundheitsdaten von Millionen Menschen offengelegt. Mit 2FA hätten der unbefugte Zugriff und das daraus folgende Datenleck verhindert werden können.

Wie funktioniert 2FA?

Bei der Anmeldung in einer Anwendung geben Nutzer zunächst Benutzernamen und Passwort ein. Sobald diese Angaben bestätigt sind, ist eine zweite Form der Authentifizierung erforderlich, etwa ein Code auf dem Mobilgerät, ein Fingerabdruck oder eine Gesichtserkennung.

Dieser zweite Schritt senkt das Risiko eines unbefugten Zugriffs deutlich: Selbst wenn jemand das Passwort erlangt, kann er ohne die zusätzliche Verifizierung nicht auf das Konto zugreifen. Wenn Unternehmen diesen Schritt für jede eingesetzte Software vorschreiben, verbessern sie ihre Sicherheitslage erheblich, schützen sensible Daten und verringern das Risiko von Datenvorfällen. Mehr dazu, warum 2FA so wichtig ist, steht im Leitfaden der Boston University zum Einsatz von 2FA.

SSO verstehen

Was ist SSO?

Single Sign-on (SSO) ist ein Authentifizierungsverfahren, mit dem Nutzer mit nur einem Satz Zugangsdaten auf mehrere Anwendungen zugreifen können. Nach der Anmeldung in einer Anwendung haben sie nahtlos Zugriff auf weitere integrierte Anwendungen, ohne sich erneut anzumelden. Nutzer müssen sich nur einen Satz Zugangsdaten merken. Das erleichtert die Passwortverwaltung und verringert die Passwortmüdigkeit, die zu schwachen oder mehrfach verwendeten Passwörtern führen kann.

SSO zentralisiert außerdem die Authentifizierung, sodass IT-Abteilungen strenge Passwortrichtlinien durchsetzen und den Zugriff auf verschiedene Anwendungen von einer zentralen Stelle aus steuern können. Das vereinfacht das Onboarding und Offboarding und stellt sicher, dass Mitarbeitende genau die Zugriffsrechte auf die Tools erhalten, die sie brauchen.

Wie funktioniert SSO?

SSO nutzt das Protokoll Security Assertion Markup Language (SAML), um Authentifizierungs- und Autorisierungsdaten sicher zwischen einem Identitätsanbieter (IdP) und Dienstanbietern auszutauschen. Der Nutzer meldet sich zuerst beim Identitätsanbieter an, etwa Okta oder OneLogin, der seine Identität bestätigt und ein Authentifizierungstoken erzeugt. Mit diesem sicheren Token erhält der Nutzer dann Zugriff auf freigegebene Anwendungen der integrierten Dienste.

Mit SSO bieten Unternehmen ihren Nutzern eine bequemere und sicherere Anmeldung. Das steigert die Produktivität und erhöht die Sicherheit, weil weniger Passwörter verwaltet und überwacht werden müssen. Zudem senkt SSO die IT-Supportkosten für das Zurücksetzen und Verwalten von Passwörtern deutlich. Eine ausführliche Anleitung zur Einrichtung von SSO bietet der SSO-Self-Service-Leitfaden von Emplifi.

Warum Drittanbieter-Tools 2FA oder SSO brauchen

Cyberangriffe zielen zunehmend auf Schwachstellen bei der MFA. Push-basierte Angriffe, bei denen Nutzer mit Authentifizierungsanfragen bombardiert werden, bis sie versehentlich eine bestätigen, sind immer häufiger. Auch die Zunahme ausgefeilter Phishing-Angriffe und von Credential-Stuffing-Vorfällen zeigt, wie dringend robuste Authentifizierungsmechanismen gebraucht werden. Laut einer Untersuchung von Cisco Talos akzeptierten Nutzer in 25 % der Einsätze betrügerische MFA-Push-Benachrichtigungen, und 21 % der Vorfälle gingen auf eine mangelhafte MFA-Implementierung zurück.

Die Kosten eines Datenvorfalls können astronomisch sein, nicht nur finanziell, sondern auch durch verlorenes Kundenvertrauen und einen beschädigten Markenruf. Kunden erwarten, dass ihre Daten sicher sind, und jedes Versagen in diesem Bereich kann viel Vertrauen und Loyalität kosten.

Drittanbieter-Tools können eine Schwachstelle sein, wenn sie nicht richtig geschützt sind. 2FA und SSO für diese Tools stellen sicher, dass nur berechtigte Nutzer auf sensible Informationen oder Systeme zugreifen, und senken das Risiko von Datenvorfällen erheblich. Bei Emplifi müssen alle Nutzer entweder 2FA oder SSO aktivieren, um auf unsere Plattform zuzugreifen. Mit den Lösungen von Emplifi sind Unternehmens- und Kundendaten nach den neuesten Sicherheitsstandards geschützt.

2FA und SSO einführen

  1. Aktuelle Systeme bewerten: Prüfen, welche Drittanbieter-Tools im Einsatz sind und wie sie derzeit geschützt sind.
  2. Zuverlässige Anbieter wählen: 2FA- und SSO-Anbieter wählen, die mit den bestehenden Systemen kompatibel sind, etwa Google Authenticator für 2FA sowie Okta oder OneLogin für SSO.
  3. Einführungsplan erstellen: Schritt für Schritt festlegen, wie 2FA und SSO integriert werden, einschließlich Zeitplan und Zuständigkeiten.
  4. Mitarbeitende schulen: Dafür sorgen, dass 100 % der Nutzer die Bedeutung verstehen und die neuen Authentifizierungsverfahren anwenden.
  5. Überwachen und anpassen: Regelmäßig die Wirksamkeit der 2FA- und SSO-Implementierung überprüfen und bei Bedarf Anpassungen vornehmen.

Weitere Tipps gibt es bei Microsoft zur Bedeutung der Zwei-Faktor-Authentifizierung.

Fazit

Die Einführung von 2FA und SSO ist entscheidend, um sowohl interne Systeme als auch Drittanbieter-Tools abzusichern. Diese Maßnahmen schützen sensible Daten, erhalten das Vertrauen der Kunden und bewahren den Ruf der Marke.

Wer mehr darüber erfahren möchte, wie Emplifi Unternehmen schützt, kann sich an unser Support-Team wenden oder über unsere Demo-Seite eine Demo mit einem Mitglied unseres Teams buchen.

Insights von Emplifi

Die neuesten Blogs und umfassenden Leitfäden, die dabei helfen, Customer-Experience-Strategien zu meistern und Wachstum zu fördern.

Bereit, die Social-Media-Strategie zu optimieren?

Emplifi steigert die Effizienz, erhöht den Umsatz und skaliert Social-Media-Aktivitäten – egal, ob für ein kleines Team oder ein komplexes Produkt. Wie das gelingt, zeigt ein persönliches Gespräch.

Das bietet die Demo

  • Ein Partner, der Strategie und Ziele versteht
  • Live-Demo, die zeigt, was uns vom Wettbewerb unterscheidet
  • Keine Verpflichtungen – nur wertvolle Einblicke
Demo buchen

Der Konkurrenz voraus mit benutzerfreundlichen, innovativen Lösungen

Wir sind als Marktführer in den Bereichen Innovation, Kundensupport und Benutzerfreundlichkeit anerkannt.

Gartner-Logo
Abzeichen Info-Tech 2026 Data Quadrant Leader für Social Media Management Enterprise
Abzeichen MarTech Breakthrough Award 2026
TrustRadius Buyer's Choice Award 2026-Abzeichen
Forrester Wave Leader 2024-Badge für Social Suites
Forrester Wave Customer Favorite 2024-Badge für Social Suites
IDC-Leader-Badge, das Emplifi als Marktführer auszeichnet
G2-Abzeichen Leader Enterprise Winter 2024
G2-Abzeichen Easiest Setup Enterprise Winter 2024
Silberne Auszeichnung der American Business Awards
Diese Website ist auf wpml.org als Entwicklungsseite registriert. Wechseln Sie zu einem Produktions-Website-Schlüssel, um remove this banner.